Ir para o conteúdo principal
FRIMONT SA, início

FCX com segurança funcional IEC 61508 e cibersegurança IEC 62443.

Controle e supervisão de processos configurado conforme a IEC 62443 para níveis SL1 e SL2, e projetado conforme a IEC 61508 quando a aplicação exige funções de segurança SIL1 ou SIL2. O nível de cada um é definido pela análise de risco do processo e pelos requisitos do seu cliente.

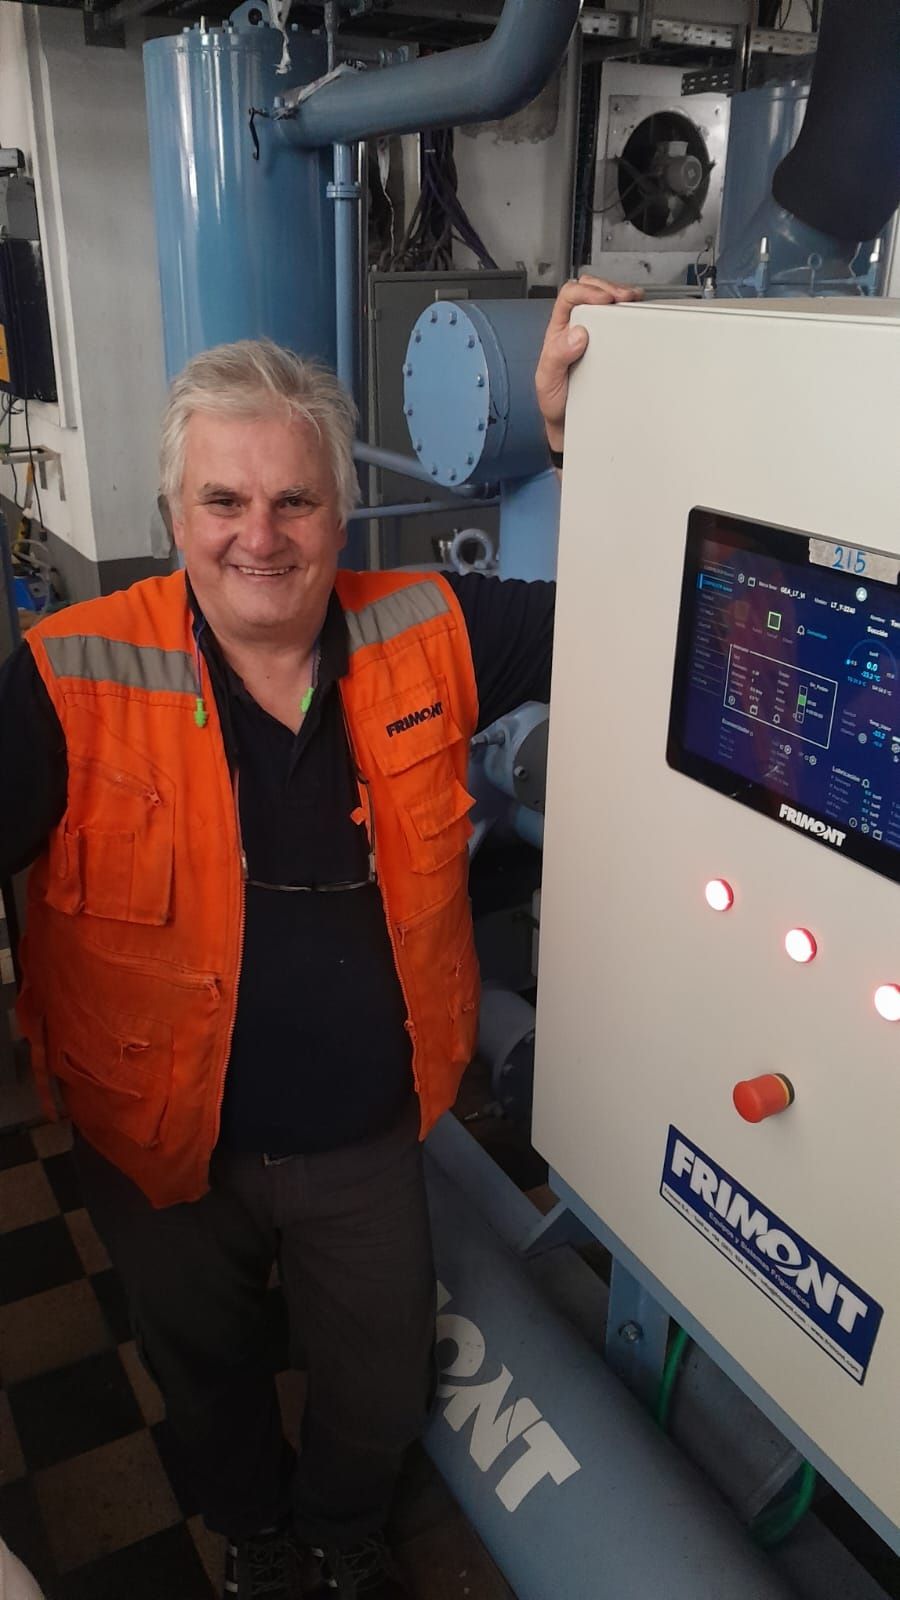
Técnico da FRIMONT ao lado de um painel de controle FCX em uma sala de máquinas.

Duas normas, dois riscos

IEC 61508 e IEC 62443: em que se diferenciam.

A IEC 61508 trata da segurança funcional (safety): que o sistema não falhe de forma perigosa. A IEC 62443 trata da cibersegurança (security): que ninguém possa atacá-lo ou manipulá-lo de propósito. Elas se complementam; uma não substitui a outra.

Comparação entre IEC 61508 e IEC 62443
AspectoIEC 61508IEC 62443
Contra o que protegeFalhas aleatórias de hardware e erros sistemáticos de projeto ou software.Ações intencionais: ataques, acessos não autorizados, malware e manipulação.
Nível que defineSIL 1 a 4 (Safety Integrity Level).SL 0 a 4 (Security Level).
Como o nível é medidoProbabilístico. Em baixa demanda, o SIL1 exige uma PFD entre 10⁻² e 10⁻¹ e o SIL2 entre 10⁻³ e 10⁻². Em modo contínuo, usa-se a PFH por hora.Não é probabilístico. Depende da capacidade do atacante: SL1 cobre erros ou acessos casuais, SL2 um ataque intencional com meios simples e SL3 e SL4 atacantes com recursos e conhecimento específico de sistemas industriais.
Ferramentas típicasAnálise de risco (HAZOP, LOPA), tolerância a falhas (HFT), cobertura de diagnóstico, fração de falhas seguras (SFF) e capacidade sistemática.Zonas e condutos, 7 requisitos fundamentais (autenticação, integridade, confidencialidade, entre outros) e ciclo de desenvolvimento seguro.
EstruturaNorma genérica em 7 partes, com derivadas por setor: IEC 61511 para processos e IEC 62061 / ISO 13849 para máquinas.Organizada por papel: proprietário do ativo (série 2), integrador (3-2 e 3-3) e fabricante do produto (4-1 processo e 4-2 componente).

O que o FCX oferece

O nível que cada processo pede.

Toda instalação FCX parte de uma base de cibersegurança. Quando a aplicação exige, somamos funções de segurança projetadas com nível SIL.

IEC 62443

Cibersegurança SL1 e SL2

Configuramos o FCX seguindo os requisitos da IEC 62443 para sistemas e componentes (62443-3-3 e 62443-4-2). O nível alvo, SL1 ou SL2, resulta da avaliação de risco da instalação.

  • Operação em modo quiosque com uma conta sem privilégios e sem acesso ao sistema.
  • Até 10 níveis de usuário e usuários ilimitados por nível, conforme a necessidade da sua planta.
  • Firewall que bloqueia todo o tráfego de entrada, exceto as portas de que o processo precisa.
  • Acesso de manutenção autenticado, com bloqueio automático após tentativas falhas.
  • Software mínimo e registro de inicialização e acessos para rastreabilidade.

IEC 61508

Segurança funcional SIL1 e SIL2

Para aplicações especiais, projetamos as funções de segurança conforme a IEC 61508, com o nível SIL que resulta da análise de risco do processo.

  • Funções de segurança independentes do controle normal do processo.
  • Hardware de segurança com certificação adequada ao SIL exigido.
  • Verificação do nível alcançado (PFD ou PFH) em cada função.
  • Documentação do ciclo de vida de segurança para seu cliente ou sua auditoria.

IEC 62443 no FCX

Os 7 requisitos fundamentais, aplicados.

A IEC 62443 organiza a cibersegurança industrial em sete requisitos fundamentais (FR). É assim que os trabalhamos no FCX.

FR 1 Identificação e autenticação
O acesso de manutenção exige autenticação e bloqueia automaticamente tentativas falhas repetidas. A conta de operação não permite login com senha.
FR 2 Controle de uso
O operador trabalha com uma conta sem privilégios, em uma tela em modo quiosque que não dá acesso ao sistema. Até 10 níveis de usuário, com usuários ilimitados por nível, para que cada pessoa veja e opere apenas o que lhe corresponde.
FR 3 Integridade do sistema
Sistema base somente leitura, software reduzido ao mínimo e interface isolada, sem extensões nem instalações possíveis.
FR 4 Confidencialidade dos dados
Interface de operação por HTTPS, sem telemetria, sem sincronização e sem contas externas.
FR 5 Fluxo restrito de dados
Todo o tráfego de entrada bloqueado por padrão; só são habilitadas as portas de que o processo precisa, dentro das zonas e condutos da planta.
FR 6 Resposta oportuna a eventos
Registro de instalação, inicialização e acessos, e bloqueio automático das origens que tentam forçar o acesso.
FR 7 Disponibilidade de recursos
Memória sem swap e com reserva garantida, sem suspensão nem hibernação, e reinício automático da interface em caso de falha.

Suporte remoto

Acesso remoto seguro para diagnóstico e suporte.

O FCX permite acesso remoto por VPN para que nossa equipe diagnostique a planta, apoie a sua operação e atualize o sistema sem viajar. Esse acesso é tratado como um conduto da IEC 62443: criptografado, autenticado e registrado.

  • Diagnóstico da planta

    Revisamos variáveis, alarmes e tendências do processo a distância para encontrar a causa de uma falha e orientar sua equipe.

  • Suporte à operação

    Acompanhamos ajustes e otimizações junto com sua equipe, com menos visitas e menos tempo de parada.

  • Atualização do sistema

    Aplicamos melhorias e atualizações de forma controlada e documentada, sem intervir no painel da planta.

  • Conexão criptografada por VPN

    O acesso passa por um túnel VPN criptografado: o sistema de controle não fica exposto diretamente à internet.

  • Acesso autenticado

    Só entram usuários de manutenção autenticados, e tentativas falhas repetidas são bloqueadas automaticamente.

  • Acessos registrados

    Combinamos com a planta quem acessa e quando, e cada acesso fica registrado para acompanhamento.

Programação IEC 61131-3

Programado com objetos, conforme a IEC 61131-3.

O software do FCX é projetado com programação orientada a objetos conforme a IEC 61131-3, a norma internacional de programação de controladores: um código organizado, reutilizável e que não depende de um fabricante.

  • Norma aberta

    Linguagens e estrutura definidas pela norma, não por uma marca: o controle pode ser lido e mantido sem depender de um fornecedor de hardware.

  • Cada equipamento, um objeto

    Compressores, chillers, válvulas e evaporadores são programados como objetos com sua própria lógica. São testados uma vez e reutilizados em cada planta.

  • Herança e interfaces

    As variantes de um equipamento herdam o que é comum e acrescentam o próprio: ampliar a planta não obriga a reescrever o controle.

  • Tarefas determinísticas

    O programa é organizado em tarefas com ciclo e prioridade definidos, para que cada parte do processo responda a tempo.

  • Dados com tipagem estrita

    Tipos e faixas definidos detectam valores fora do lugar no projeto, não na planta.

  • Base para SIL e SL

    Um software modular, rastreável e verificável é a base que pedem a IEC 61508 e a IEC 62443.

Plataforma robusta

Um sistema que não é gravado não se corrompe.

A segurança do FCX não termina no controle de acesso. A plataforma foi pensada para a confiabilidade do hardware na planta: quedas de energia, operação contínua e anos de serviço.

  • Sistema base somente leitura

    Com uma camada overlay, o que é gravado durante a operação fica na memória e o disco do sistema não é modificado. Assim se evitam corrupções de disco e alterações não autorizadas.

  • Estado conhecido a cada inicialização

    Cada reinício, mesmo após uma queda de energia, devolve o sistema à sua configuração original e limpa.

  • Sem memória de troca (swap)

    A memória trabalha de forma previsível: sem paginação para o disco, sem atrasos imprevistos sob carga e sem desgaste do armazenamento.

  • Mínimas gravações no disco

    Os arquivos temporários e os dados da tela de operação ficam na RAM, o que prolonga a vida útil dos discos de estado sólido.

  • Memória com reserva

    Políticas de memória que reservam uma margem para as funções críticas e evitam que um processo deixe o sistema sem recursos.

  • Recuperação automática

    Se a interface de operação parar, ela reinicia sozinha em segundos, sem intervenção do operador.

Controle virtualizado

O FCX também roda em servidores de controle virtualizados.

Há 30 anos desenvolvemos controle industrial por software. Há 10 anos começamos a migrar para o CODESYS, com programação orientada a objetos, em busca de sistemas seguros e confiáveis. Com essa experiência levamos o FCX a servidores de planta virtualizados, em contêineres ou sobre hipervisor, com a mesma lógica de controle e as mesmas regras de segurança.

  • Vários controles em um servidor

    Cada processo roda em sua própria instância de controle, isolada das demais. Menos hardware, menos cabeamento e menos painéis para manter.

  • Ciclo de controle previsível

    Definimos a plataforma e a reserva de recursos de cada instância para que o controle responda a tempo, mesmo compartilhando o servidor.

  • Campo por Ethernet industrial

    Os equipamentos de campo se conectam pela rede industrial, como com um controlador físico.

  • Manutenção centralizada

    Atualizações, backups e novas funções são gerenciados a partir do servidor, sem intervir painel por painel.

  • Cada instância, uma zona

    Cada instância é tratada como uma zona da IEC 62443, com seu próprio controle de acesso e de tráfego. As funções SIL permanecem em hardware de segurança dedicado.

  • Disponibilidade projetada

    Planejamos a redundância de servidores e armazenamento para que o controle não dependa de um único equipamento.
O importante

SIL2 não é o mesmo que SL2.

  • São escalas independentes

    O SIL mede a probabilidade de uma falha perigosa; o SL mede a resistência a um atacante. Um controlador pode ter SIL2 e nenhuma proteção de cibersegurança.

  • As normas se cruzam

    A IEC 61508 pede uma análise de ameaças quando uma ação maliciosa é previsível, e a IEC 61511 exige avaliar a cibersegurança do sistema instrumentado de segurança. Por isso projetamos com as duas normas em vista.

  • A segurança não depende da rede

    A lógica de segurança atua sem depender da IHM, da rede ou do acesso remoto, e fica em sua própria zona de cibersegurança.

Aplicações

Funções de segurança habituais.

Algumas funções que costumam exigir um nível SIL em plantas industriais e frigoríficas.

  • Corte por alta pressão em compressores e vasos.
  • Nível alto-alto em separadores e reservatórios de líquido.
  • Detecção de vazamento de amônia com parada e ventilação de emergência.
  • Paradas de emergência e intertravamentos de processo.

Como definimos

Da análise de risco ao painel.

  1. Análise de risco do processo

    Com sua equipe identificamos os perigos (HAZOP, LOPA) e definimos quais funções de segurança são necessárias e com qual SIL.

  2. Avaliação de cibersegurança

    Dividimos a instalação em zonas e condutos e definimos o nível SL alvo de cada zona.

  3. Arquitetura FCX

    Separamos o controle do processo das funções de segurança e selecionamos o hardware conforme o nível exigido.

  4. Verificação e documentação

    Verificamos cada função, testamos a configuração e entregamos a documentação para seu cliente ou sua auditoria.

Os níveis SIL e SL são definidos e verificados para cada instalação conforme sua análise de risco.

Conversar pelo WhatsApp